مقدمة: الأبواب المفتوحة في مدننا الرقمية
تخيل أنك تعيش في مدينة مزدهرة، شوارعها ممتلئة بالذهب والوثائق السرية والذكريات الثمينة، لكن المفارقة العجيبة أن منازل ومصارف هذه المدينة بنيت بلا أبواب ولا أقفال. هذا الوصف المجازي ليس مبالغة، بل هو التجسيد الدقيق لواقع شبكة الإنترنت في بداياتها. ومع تحول حياتنا بالكامل إلى العالم الرقمي، أصبحنا نعيش في عصر يُعتبر فيه اختراق البيانات القاعدة وليس الاستثناء. هنا تبرز أهمية الأمن السيبراني ليس كخيار تقني كمالي، بل كجهاز مناعي لا غنى عنه لبقاء الأفراد والشركات والدول على قيد الحياة.
لم تعد الهجمات الإلكترونية مقتصرة على مراهقين يعبثون بالحواسيب من غرفهم المظلمة، بل تحولت إلى صناعة مؤسساتية تديرها عصابات منظمة ودول بأكملها، تستهدف كل شيء؛ من السجل الطبي البسيط للمريض، وصولاً إلى البنية التحتية لمحطات الطاقة النووية.
تشريح التهديد: ماذا نعني بعصر اختراقات البيانات؟
في السنوات القليلة الماضية، شهدنا تسريبات هائلة للبيانات طالت عمالقة التكنولوجيا وشركات الطيران وبنوكاً دولية. لكن لفهم حجم الكارثة، يجب أن ندرك أن البيانات اليوم هي «النفط الجديد». كل نقرة، كل عملية شراء، وكل رسالة ترسلها تحمل قيمة مالية في السوق السوداء.
تطور أسلحة الاختراق
المهاجمون لا يستخدمون أسلوباً واحداً، بل يمتلكون ترسانة متجددة، من أبرزها:
- برامج الفدية (Ransomware): حيث يتم تشفير بيانات المؤسسة بالكامل، وطلب مبالغ طائلة بالعملات الرقمية مقابل إعادتها. هذا النوع من الهجمات قادر على شل مستشفيات بأكملها وإيقاف خطوط إنتاج عالمية.
- الهندسة الاجتماعية والتصيد: الجدار الناري الذي يكلف ملايين الدولارات يصبح بلا قيمة إذا قام موظف بحسن نية بالضغط على رابط خبيث وصله عبر البريد الإلكتروني. المهاجمون اليوم يخترقون العقول البشرية قبل أن يخترقوا الأنظمة.
- هجمات سلسلة التوريد: بدلاً من اختراق الشركة الهدف بشكل مباشر (والتي قد تكون محصنة جيداً)، يقوم القراصنة باختراق شركة صغيرة تقدم خدمات برمجية لتلك الشركة الكبرى، ليتسللوا من خلال الباب الخلفي.
التكلفة الخفية: لماذا لم يعد الأمن السيبراني ترفاً؟
عندما نتحدث عن تكلفة الهجمات السيبرانية، فإن النظرة السطحية تتجه فوراً نحو المبالغ المالية المسروقة. لكن الحقيقة أن التكلفة أعمق بكثير وتتفرع لعدة اتجاهات تدميرية:
1. الانهيار المالي والقانوني
تكلفة اختراق البيانات تتضمن الغرامات التنظيمية القاسية (مثل غرامات قوانين GDPR الأوروبية)، وتكاليف التحقيق الجنائي الرقمي، والتعويضات التي تُدفع للعملاء المتضررين. بعض الشركات الصغيرة والمتوسطة تعلن إفلاسها وتغلق أبوابها نهائياً بعد أقل من ستة أشهر من تعرضها لاختراق سيبراني ناجح.
2. اغتيال السمعة وفقدان الثقة
العملة الأغلى في عالم الأعمال اليوم هي «الثقة». إذا فقد العميل ثقته في قدرتك على حماية بطاقته الائتمانية أو صوره الشخصية، فإنه سيرحل ولن يعود أبداً. بناء سمعة العلامة التجارية يستغرق عقوداً، لكن تدميرها يحتاج إلى تغريدة واحدة تعلن عن تسريب بيانات عملائك.
3. الشلل التشغيلي
تخيل شركة شحن لوجستية عالمية تتعطل خوادمها وتفقد القدرة على تتبع سفنها وحاوياتها. الشلل التشغيلي يعني توقف عجلة الإنتاج والمبيعات بالكامل، مما يخلق خسائر مضاعفة مع كل دقيقة تمر دون استعادة النظام.
نموذج الثقة المعدومة (Zero Trust): الفلسفة الجديدة للحماية
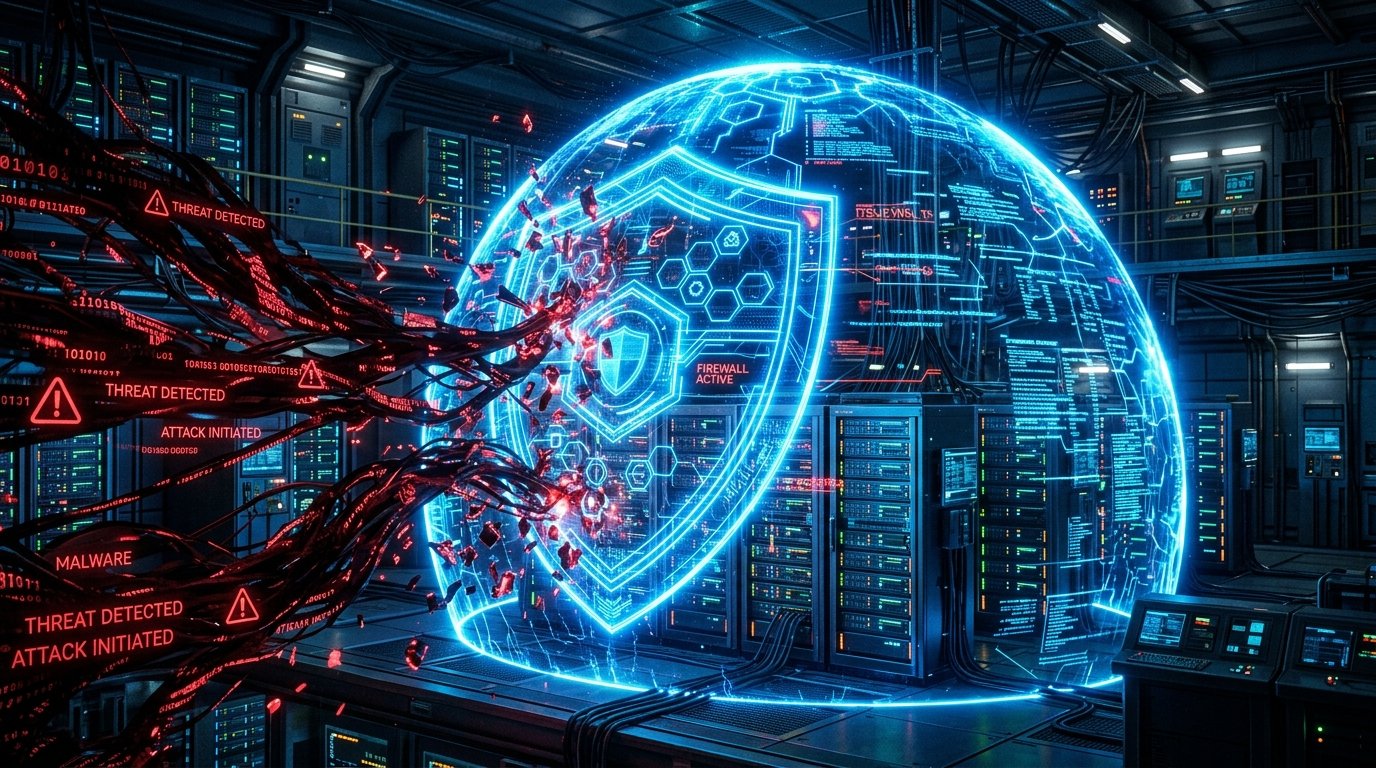
في الماضي، كانت استراتيجية حماية المعلومات تعتمد على نموذج «القلعة والخندق». أي أننا نبني جداراً نارياً قوياً (الخندق)، ونفترض أن كل من هو داخل الشبكة (القلعة) موثوق به. هذا النموذج انهار تماماً في عصر العمل عن بُعد والحوسبة السحابية.
اليوم، يتبنى الخبراء منهجية الثقة المعدومة (Zero Trust). تعتمد هذه الفلسفة على مبدأ بسيط ولكنه صارم: «لا تثق بأحد أبداً، وتحقق دائماً». سواء كان طلب الوصول للبيانات قادماً من موظف يجلس في المقر الرئيسي للشركة، أو من جهاز متصل بشبكة مقهى عام، يجب التحقق من هويته، وصلاحياته، وسلامة جهازه في كل مرة يحاول فيها الوصول إلى مورد جديد داخل الشبكة.
الذكاء الاصطناعي: السلاح ذو الحدين في الحروب الرقمية
لا يمكننا مناقشة مستقبل الأمن السيبراني دون التطرق إلى الذكاء الاصطناعي. نحن أمام سباق تسلح حقيقي بين المهاجمين والمدافعين.
كيف يستخدمه المهاجمون؟
القراصنة يستخدمون نماذج الذكاء الاصطناعي لتوليد رسائل تصيد احتيالية خالية من الأخطاء اللغوية ومصممة خصيصاً لتناسب الضحية. كما يستخدمونه لاكتشاف الثغرات في الأكواد البرمجية بسرعة البرق، وإنشاء برمجيات خبيثة قادرة على تغيير شكلها وتوقيعها البرمجي لتجنب برامج مكافحة الفيروسات التقليدية.
كيف يستخدمه المدافعون؟
في المقابل، تمثل أنظمة الأمان المدعومة بالذكاء الاصطناعي خط الدفاع الأول الحديث. هذه الأنظمة لا تعتمد على قواعد البيانات القديمة للفيروسات، بل تقوم بتحليل سلوك المستخدمين والشبكة في الوقت الفعلي. إذا لاحظ النظام أن موظفاً يقوم بتحميل مئات الملفات في الساعة الثالثة فجراً وهو سلوك غير معتاد بالنسبة له، يقوم الذكاء الاصطناعي بعزل حسابه فوراً ومنع الكارثة قبل وقوعها.
كيف تبني حصنك الرقمي؟ خطوات عملية وحتمية
لتحقيق مستوى متقدم من الأمان الرقمي، يجب الانتقال من العشوائية إلى التخطيط المؤسسي. إليك أهم الركائز التي لا غنى عنها في بيئة العمل الحالية:
- تطبيق المصادقة متعددة العوامل (MFA): كلمات المرور وحدها أصبحت أداة من الماضي. يجب ربط الدخول بعامل آخر (مثل تطبيق مصادقة على الهاتف أو بصمة حيوية). هذا الإجراء البسيط يحبط أكثر من 90% من محاولات الاختراق التلقائية.
- التشفير الشامل (End-to-End Encryption): التأكد من أن البيانات مشفرة أثناء انتقالها وأثناء تخزينها. حتى لو نجح المخترق في سرقة البيانات، لن يجد أمامه سوى طلاسم غير قابلة للقراءة.
- الوعي الأمني البشري: الإنسان هو الحلقة الأضعف، ولكنه قد يكون خط الدفاع الأقوى إذا تم تدريبه. إخضاع الموظفين لتدريبات دورية واختبارات تصيد وهمية يصقل حسهم الأمني ويجعلهم قادرين على رصد التهديدات.
- النسخ الاحتياطي المعزول (Air-gapped Backups): الاحتفاظ بنسخ احتياطية للبيانات خارج الشبكة المتصلة بالإنترنت. في حال التعرض لهجوم ببرامج الفدية، يمكن للشركة مسح أنظمتها واستعادة عملها دون دفع دولار واحد للمبتزين.
- التحديثات وسد الثغرات (Patch Management): معظم الاختراقات الكبرى حدثت بسبب استغلال ثغرات برمجية قديمة كان من الممكن تفاديها بمجرد تحديث النظام.
خلاصة القول: تغيير العقلية قبل تغيير التقنية
الأمن السيبراني ليس منتجاً تشتريه وتضعه على الرف لترتاح، بل هو عملية مستمرة وديناميكية تتطلب يقظة دائمة. في عصر اختراق البيانات، يجب أن نتعامل مع الفضاء الرقمي باحترام وحذر، متسلحين بالمعرفة وأحدث التقنيات. إن الاستثمار في الأمن الرقمي وحماية البيانات هو في جوهره استثمار في استمرارية الأعمال، وحماية للكرامة الرقمية للأفراد، وضمانة لمستقبل آمن في عالم لا يتوقف عن الاتصال.